"Living Off the Land": Geopolitische Infiltration globaler Versorgungsnetze und die 10-Billionen-Dollar-Cyber-Schuldenklippe
Während staatlich geförderte Angreifer laute Malware durch legitime administrative Anmeldedaten in Strom- und Wasser-SCADA-Systemen ersetzen, streicht die Rückversicherungsbranche stillschweigend Policen für kritische Infrastrukturen. Eine Analyse des finanziellen und strategischen Zerfalls des Stromnetzes.
# "Living Off the Land": Geopolitische Infiltration globaler Versorgungsnetze und die 10-Billionen-Dollar-Cyber-Schuldenklippe
Über zwei Jahrzehnte lang stützte sich das Risikomodell von Betreibern kritischer Infrastrukturen auf ein bequemes Dogma: Perimeter-Firewalls errichten, regelmäßige Sicherheitsschulungen für Mitarbeiter vorschreiben und kommerzielle Cyber-Versicherungen abschließen, um katastrophale Bilanzeffekte abzufedern. Ende 2026 ist dieses gesamte Gebäude konstruierter Sicherheit in sich zusammengebrochen. Die Abkehr staatlicher Akteure von opportunistischer Ransomware-Erpressung hin zu tiefen, dauerhaften „Living-off-the-Land“-(LotL)-Infiltrationen in Betriebstechnologien (OT) hat herkömmliche Verteidigungsdoktrinen obsolet gemacht.
Gleichzeitig hat der weltweite Rückversicherungsmarkt drastische Ausweichbewegungen vollzogen. Führende Konsortien in London, Zürich und auf den Bermudas führten strikte, nicht verhandelbare Ausschlussklauseln für Cyberkrieg und Infrastrukturausfälle ein. Westliche Volkswirtschaften operieren heute auf einem geschätzten Defizit von zehn Billionen US-Dollar an unversicherbaren Cyber-Haftungsrisiken – eine lautlose finanzielle Klippe, die bei einer geopolitischen Konfrontation unweigerlich detoniert.
Die Asymmetrie der Kriegsführung mit legitimen Benutzerrechten
Die fundamentale Herausforderung der LotL-Methodik – vorgeführt von fortgeschrittenen staatlichen Bedrohungsgruppen wie Volt Typhoon und Sandworm – besteht darin, dass sie keinerlei traditionelle Kompromittierungsindikatoren (IoCs) hinterlässt. Anstatt maßgeschneiderte Trojaner zu kompilieren, die verhaltensbasierte Heuristiken von Endpunkterkennungssystemen auslösen, erbeuten feindliche Akteure legitime Anmeldedaten von Domänenadministratoren, greifen auf speicherprogrammierbare Steuerungen (SPS / PLC) zu und nutzen systemeigene Befehlszeilenwerkzeuge (PowerShell, WMI, netsh), die bereits standardmäßig auf den Servern der Versorger vorhanden sind.
Für ein automatisiertes Security Operations Center (SOC) ist die Befehlsfolge, die einen Hochspannungs-Leistungsschalter öffnet oder die chemischen Dosierpumpen in einem Wasserwerk manipuliert, nicht von regulären Wartungsarbeiten eines zertifizierten Technikers zu unterscheiden. Dadurch verschiebt sich das strategische Kräfteverhältnis vollständig zugunsten des Angreifers:
| Kennzahl / Dimension | Klassischer Ransomware-Angriff | Staatlich gelenkte LotL-Infiltration |
|---|---|---|
| Hauptziel | Sofortige finanzielle Erpressung durch Datenverschlüsselung | Langfristige schlummernde Vorpositionierung für Ausfälle im Konfliktfall |
| Verweildauer (Dwell Time) | 4 bis 14 Tage vor Auslösung | 18 bis 36 Monate unentdeckte Persistenz |
| Erkennungskomplexität | Gering (Virenscanner- und Dateiintegritätssignaturen) | Extrem hoch (Verhaltensanomalien autorisierter Admin-Werkzeuge) |
| Rückversicherungsdeckung | Teilweise kommerzielle Erstattung | Durch Klauseln zu systemischer Kriegsführung explizit ausgeschlossen |
| Physische Folgeschäden | Ausfall von Büro-IT und Administration | Physische Zerstörung tonnenschwerer Turbinen und Großanlagen |
Das unversicherbare staatliche Defizit
Versicherungsmodelle beruhen auf der mathematischen Bündelung unkorrelierter Risiken. Ein Hurrikan in der Karibik verursacht kein Erdbeben in Tokio; Versicherer können Schäden über diversifizierte Anlageklassen hinweg ausgleichen. Eine koordinierte Cyber-Kampagne jedoch, die zeitgleich Übertragungsnetz-Knotenpunkte, Kompressorventile regionaler Erdgaspipelines und kommunale Klär- und Wasserwerke lahmlegt, ist ein systemisches, vollkommen korreliertes Ereignis.
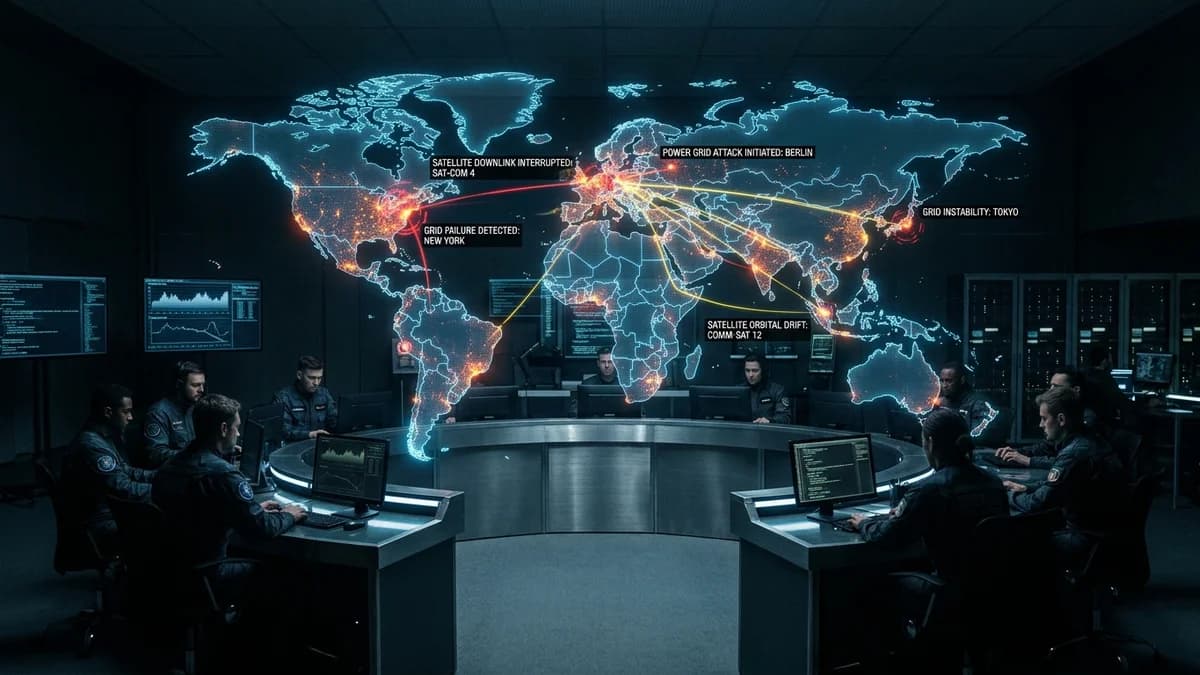
Als Rückversicherer wie Swiss Re, Munich Re und Lloyd's-Syndikate staatlich verursachte Infrastrukturausfälle aus Standardpolicen strichen, wälzten sie das finanzielle Endrisiko faktisch auf die Staatshaushalte ab. Allerdings verfügt kein Finanzministerium der Welt über ausreichende Liquiditätsreserven, um den monatelangen physischen Wiederaufbau eines Stromnetzes aufzufangen. Sollten drei regionale Übertragungsnetzbetreiber durch manipulative Steuerungslogik kollabieren, würden die Kosten für Hardware-Ersatzbeschaffung, Betriebsunterbrechungsschäden und Anlagenrekonstruktion das industrielle BIP mehrerer Jahre aufzehren.
Strategische Neuordnung: Das Dezentralisierungs-Mandat
Die strategische Schlussfolgerung, vor der Energieanalysten und Risikoausschüsse Ende 2026 stehen, ist unumstößlich: Eine zentralisierte, mit dem Internet vernetzte SCADA-Infrastruktur lässt sich gegen ressourcenstarke staatliche Gegenspieler nicht lückenlos absichern. Die einzig tragfähige langfristige Schadensbegrenzung ist die physische Entkopplung: die Einführung kompromissloser Air-Gaps, analoger mechanischer Notsteuerungen, manueller Zentrifugalregler-Ventile und inselfähiger Mikronetze, die autonom operieren können, wenn das hypervernetzte Verbundnetz zerreißt.
Bis diese milliardenschwere, jahrzehntelange Kapitalumschichtung abgeschlossen ist, bleiben moderne Industriegesellschaften Geiseln jener lautlosen, vorpositionierten Steuerungsbefehle, die bereits tief in ihren eigenen Versorgungsnetzen lauern.