"Living Off the Land": Infiltración geopolítica en las redes de servicios esenciales y el abismo de 10 billones de dólares en deuda cibernética
Mientras los operadores respaldados por Estados sustituyen el malware ruidoso por credenciales administrativas nativas en los sistemas SCADA de agua y energía, el mercado de reaseguros retira discretamente la cobertura de infraestructuras críticas. Analizamos el desmoronamiento financiero y estratégico de la red.
# "Living Off the Land": Infiltración geopolítica en las redes de servicios esenciales y el abismo de 10 billones de dólares en deuda cibernética
Durante más de dos décadas, el modelo corporativo de gestión de riesgos para infraestructuras críticas se sustentó en un cómodo dogma: instalar cortafuegos perimetrales, imponer cursos obligatorios de concienciación sobre ciberseguridad a los empleados y contratar pólizas de ciberseguro comercial para absorber posibles impactos catastróficos en el balance. A finales de 2026, todo ese andamiaje de seguridad prefabricada se ha derrumbado. El viraje de los actores estatales, que han abandonado las extorsiones oportunistas mediante ransomware para adoptar posiciones profundas y persistentes de infiltración "Living off the Land" (LotL) dentro de la tecnología operativa (OT), ha dejado obsoletas las doctrinas defensivas convencionales.
Al mismo tiempo, el mercado mundial de reaseguros ha emprendido maniobras evasivas drásticas. Los principales consorcios aseguradores de Londres, Zúrich y Bermudas han introducido cláusulas estrictas e innegociables de exclusión de guerra cibernética y fallos de infraestructura. Como resultado, las economías occidentales operan hoy sobre un déficit estimado de diez billones de dólares en pasivos cibernéticos no asegurables: un silencioso abismo financiero a la espera de ser detonado por una confrontación geopolítica.
La asimetría de la guerra de credenciales nativas
El desafío fundamental del método LotL —ejemplificado por agrupaciones avanzadas de amenazas estatales como Volt Typhoon y Sandworm— reside en que no genera indicadores tradicionales de compromiso (IoC). En lugar de compilar troyanos personalizados que activarían las heurísticas de detección en los puntos finales (endpoints), los actores hostiles recopilan credenciales legítimas de administradores de dominio, acceden a controladores lógicos programables (PLC) y ejecutan binarios de línea de comandos nativos (PowerShell, WMI, netsh) que ya forman parte del software de los servidores de la empresa de servicios públicos.
Para un centro automatizado de operaciones de seguridad (SOC), la secuencia de comandos que abre un disyuntor de transmisión de alta tensión o altera las bombas de dosificación química en una planta potabilizadora de agua resulta indistinguible del mantenimiento de rutina realizado por un técnico municipal autorizado. Esto inclina decisivamente la balanza estratégica a favor del atacante:
| Métrica | Ataque tradicional de ransomware | Infiltración estatal mediante LotL |
|---|---|---|
| Objetivo principal | Extorsión financiera inmediata mediante cifrado de datos | Preposicionamiento latente a largo plazo para disrupción en tiempo de guerra |
| Tiempo de permanencia (Dwell Time) | De 4 a 14 días antes de la detonación | De 18 a 36 meses de persistencia indetectada |
| Complejidad de detección | Baja (firmas de antivirus y de integridad de archivos) | Extrema (anomalías de comportamiento en herramientas legítimas de administración) |
| Cobertura de reaseguro | Recuperación comercial parcial | Exclusión explícita bajo cláusulas de guerra sistémica |
| Impacto secundario | Parálisis temporal de TI administrativa | Destrucción física de turbinas e infraestructuras pesadas |
El déficit soberano inasegurable
El seguro se fundamenta en la mutualización matemática de riesgos no correlacionados. Un huracán en el Caribe no desencadena un terremoto en Tokio; las aseguradoras pueden equilibrar las indemnizaciones diversificando entre diferentes clases de activos. Sin embargo, una campaña cibernética coordinada que ataque simultáneamente las interconexiones de transmisión, las válvulas de compresores de gasoductos regionales y las estaciones potabilizadoras municipales constituye un evento sistémico y perfectamente correlacionado.
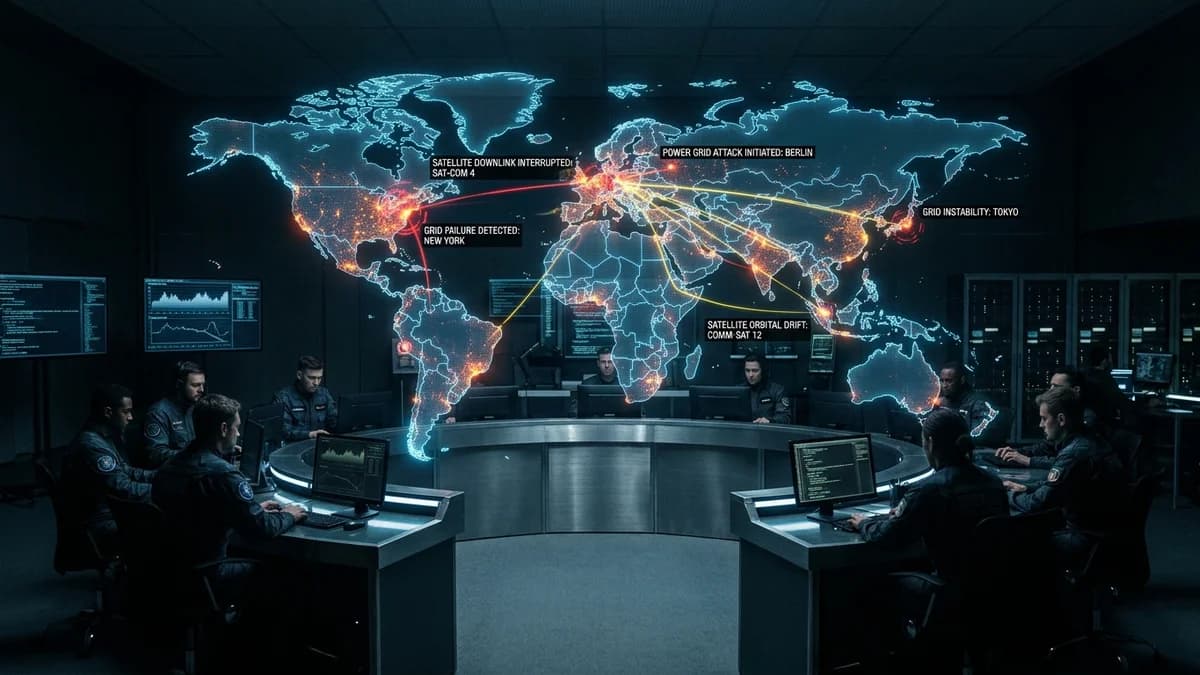
Cuando sindicatos como Swiss Re, Munich Re y Lloyd's suprimieron las interrupciones de infraestructuras vinculadas a agentes estatales de sus pólizas estándar, transfirieron de facto la responsabilidad financiera final a los balances soberanos de los Estados. Sin embargo, ningún tesoro nacional cuenta con reservas de liquidez suficientes para respaldar la reconstrucción de redes eléctricas durante meses. Si tres autoridades de balance regional colapsan ante una lógica de control maliciosa, los costes de reposición de hardware, las reclamaciones por interrupción de la actividad y la sustitución de activos físicos borrarían años enteros de PIB industrial.
Realineamiento estratégico: el imperativo de la descentralización
La conclusión estratégica a la que se enfrentan los analistas energéticos y los comités de riesgos corporativos a finales de 2026 es incontestable: una infraestructura SCADA centralizada y conectada a internet no puede protegerse plenamente frente a adversarios estatales dotados de abundantes recursos. La única mitigación viable a largo plazo consiste en el desacoplamiento físico: implementar aislamientos estrictos (air-gaps), controles mecánicos analógicos, reguladores centrífugos manuales y microrredes aislables que puedan funcionar con total autonomía si el sistema eléctrico interconectado se fractura.
Hasta que no se complete esa costosa recapitalización de varias décadas, las sociedades industriales modernas seguirán siendo rehenes de comandos silenciosos y preposicionados que acechan en sus propias redes de suministro.