« Living Off the Land » : Infiltration géopolitique des services publics mondiaux et le gouffre de 10 000 milliards de dollars de dette cybernétique
Alors que les opérateurs étatiques délaissent les malwares bruyants au profit d'identifiants administratifs natifs sur les systèmes SCADA de l'eau et de l'énergie, le marché de la réassurance abandonne discrètement la couverture des infrastructures critiques. Analyse du délitement financier et stratégique du réseau.
# « Living Off the Land » : Infiltration géopolitique des services publics mondiaux et le gouffre de 10 000 milliards de dollars de dette cybernétique
Pendant plus de deux décennies, le modèle de gestion du risque des entreprises pour les infrastructures critiques a reposé sur un dogme rassurant : ériger des pare-feux périmétriques, imposer des formations de cybersécurité aux employés et souscrire des polices de cyber-assurance pour absorber d'éventuels chocs bilanciels catastrophiques. En cette fin d'année 2026, l'ensemble de cet édifice de sécurité illusoire s'est effondré. Le basculement des acteurs étatiques de l'extorsion opportuniste par rançongiciel vers des ancrages profonds et persistants de type « Living off the Land » (LotL) au cœur des technologies opérationnelles (OT) a frappé d'obsolescence les doctrines défensives traditionnelles.
Parallèlement, le marché mondial de la réassurance a réagi par des mesures d'évitement drastiques. Les principaux syndicats de souscription à Londres, Zurich et aux Bermudes ont mis en place des clauses strictes et non négociables d'exclusion de guerre cybernétique et de défaillance des infrastructures. Les économies occidentales opèrent désormais sur un déficit de responsabilité cybernétique non assurable estimé à dix mille milliards de dollars — un précipice financier silencieux qui n'attend qu'une confrontation géopolitique pour être déclenché.
L'asymétrie de la guerre par identifiants natifs
Le défi fondamental posé par la méthodologie LotL — illustrée par des groupes de menaces étatiques avancés comme Volt Typhoon et Sandworm — tient à son absence totale d'indicateurs de compromission (IoC) traditionnels. Au lieu de compiler des chevaux de Troie spécifiques déclenchant les analyses heuristiques des points de terminaison, les acteurs hostiles collectent des identifiants légitimes d'administrateurs de domaine, accèdent aux automates programmables industriels (API / PLC) et exploitent les exécutables en ligne de commande natifs (PowerShell, WMI, netsh) déjà intégrés aux systèmes de serveurs des services publics.
Pour un centre d'opérations de sécurité (SOC) automatisé, la séquence de commandes ouvrant un disjoncteur haute tension ou modifiant le dosage chimique des pompes d'un réservoir d'eau potable est impossible à distinguer d'une opération de maintenance courante effectuée par un technicien municipal habilité. Ce constat fait basculer tout l'équilibre stratégique du côté de l'assaillant :
| Métrique | Attaque de rançongiciel classique | Infiltration étatique de type LotL |
|---|---|---|
| Objectif principal | Extorsion financière immédiate par chiffrement de données | Pré-positionnement dormant à long terme pour paralysie en temps de guerre |
| Temps de séjour (Dwell Time) | 4 à 14 jours avant déclenchement | 18 à 36 mois de persistance indétectée |
| Complexité de détection | Faible (signatures d'antivirus et d'intégrité de fichiers) | Extrême (anomalies comportementales d'outils administratifs légitimes) |
| Couverture de réassurance | Indemnisation commerciale partielle | Formellement exclue par les clauses de guerre systémique |
| Impact opérationnel | Indisponibilité informatique bureautique | Destruction matérielle d'équipements lourds et de turbines |
Le déficit souverain inassurable
L'assurance est fondée sur la mutualisation mathématique de risques non corrélés. Un ouragan dans les Caraïbes ne déclenche pas de tremblement de terre à Tokyo ; les assureurs peuvent équilibrer les sinistres entre des catégories d'actifs diversifiées. En revanche, une cyberattaque concertée visant simultanément les interconnexions de transport d'énergie, les vannes de compression des gazoducs régionaux et les stations d'épuration municipales constitue un événement systémique, rigoureusement corrélé.
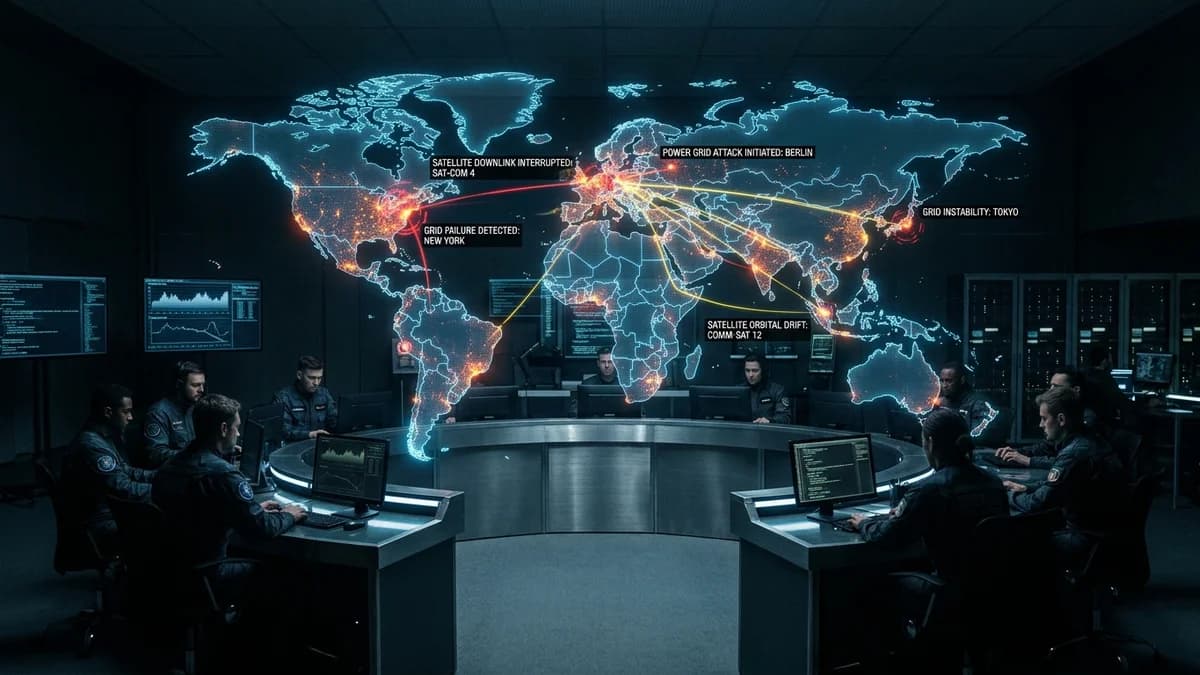
Lorsque des réassureurs comme Swiss Re, Munich Re et les syndicats des Lloyd's ont exclu les pannes d'infrastructure liées à des entités étatiques de leurs contrats types, ils ont transféré de fait la responsabilité financière ultime sur les bilans souverains des États. Or, aucun trésor public national ne possède les réserves de liquidités nécessaires pour amortir la reconstruction d'un réseau électrique sur plusieurs mois. Si trois autorités de régulation régionales s'effondraient sous l'effet d'une logique de commande malveillante, les coûts de remplacement matériel, les réclamations pour perte d'exploitation et la reconstruction des actifs anéantiraient des années entières de PIB industriel.
Réalignement stratégique : l'impératif de la décentralisation
Le constat stratégique auquel font face les analystes de l'énergie et les comités de gestion des risques à la fin de 2026 est sans appel : les infrastructures SCADA centralisées et connectées à Internet ne peuvent pas être totalement sécurisées contre des adversaires étatiques dotés de moyens considérables. La seule mesure d'atténuation viable à long terme est le découplage physique : mettre en œuvre des zones étanches (« air-gaps »), des commandes mécaniques analogiques, des vannes de régulation centrifuges manuelles et des micro-réseaux îlotables capables de fonctionner en autonomie lorsque le réseau interconnecté majeur se fracture.
Tant que cette lourde recapitalisation sur plusieurs décennies ne sera pas achevée, les sociétés industrielles modernes demeureront les otages d'ordres dormants et prépositionnés au sein même de leurs réseaux de distribution municipaux.