Життя за рахунок системи (Living Off the Land): Геополітична інфільтрація глобальної інфраструктури та 10-трильйонне урвище кіберборгу
Оскільки суб'єкти, підтримувані державами, замінюють помітне шкідливе ПЗ нативними обліковими даними адміністраторів у SCADA-системах енергетики та водопостачання, страховий ринок тихо скасовує покриття критичної інфраструктури. Аналізуємо фінансовий і стратегічний колапс енергомережі.
# Життя за рахунок системи (Living Off the Land): Геополітична інфільтрація глобальної інфраструктури та 10-трильйонне урвище кіберборгу
Понад два десятиліття модель корпоративного ризику для критичної інфраструктури спиралася на зручну догму: встановлювати периметрові брандмауери, впроваджувати обов'язкове навчання персоналу з безпеки та купувати комерційні поліси кіберстрахування для амортизації катастрофічних ударів по балансу підприємств. Наприкінці 2026 року вся ця споруда штучної безпеки завалилася. Перехід продержавних кіберугруповань від опортуністичного вимагання через програми-вимагачі до глибокого та тривалого закріплення за методологією «життя за рахунок системи» (Living off the Land, LotL) всередині операційних технологій (OT) зробив традиційні оборонні доктрини застарілими.
Одночасно глобальний ринок перестрахування здійснив рішучий маневр ухилення. Провідні андеррайтингові синдикати в Лондоні, Цюриху та на Бермудах запровадили жорсткі застереження щодо виключення з покриття збитків від війни та атак на інфраструктуру, які не підлягають обговоренню. Західні економіки зараз функціонують на межі нестрахованого дефіциту кібервідповідальності, який оцінюється в десять трильйонів доларів — мовчазного фінансового урвища, що чекає на детонацію внаслідок геополітичного зіткнення.
Асиметрія війни з використанням легітимних облікових даних
Фундаментальна складність методології LotL, продемонстрована передовими продержавними кіберугрупованнями, такими як Volt Typhoon і Sandworm, полягає в тому, що вона не створює жодних традиційних індикаторів компрометації (IoC). Замість компіляції шкідливих троянів, які викликають спрацьовування евристики виявлення на кінцевих точках, зловмисники викрадають законні облікові дані адміністратора домену, отримують доступ до програмованих логічних контролерів (ПЛК / PLC) і використовують нативні бінарні файли командного рядка (PowerShell, WMI, netsh), які вже інтегровані в серверні стеки комунальних підприємств.
Для автоматизованого центру операцій безпеки (SOC) послідовність команд, яка розмикає високовольтний вимикач передачі або блокує насоси дозування реагентів на водоочисній станції, виглядає абсолютно ідентично плановому технічному обслуговуванню, яке виконує сертифікований муніципальний технік. Це повністю схиляє стратегічний баланс на користь нападника:
| Показник | Традиційна атака програми-вимагача | Інфільтрація LotL за підтримки держави |
|---|---|---|
| Основна мета | Негайне фінансове вимагання через шифрування даних | Довгострокове приховане розміщення для саботажу у воєнний час |
| Час перебування (Dwell Time) | Від 4 до 14 днів до активації | Від 18 до 36 місяців непомітної присутності |
| Складність виявлення | Низька (антивірусні сигнатури / контроль цілісності файлів) | Екстремальна (поведінкові аномалії авторизованих інструментів адміністрування) |
| Перестрахове покриття | Часткова комерційна компенсація | Прямо виключено умовами застережень щодо системної війни |
| Вторинні наслідки | Простій офісних ІТ-систем | Фізичне знищення багатотонних турбінних агрегатів |
Нестрахований суверенний дефіцит
Страхування базується на математичному об'єднанні некорельованих ризиків. Ураган у Карибському басейні не спричиняє землетрус у Токіо; страховики можуть збалансувати виплати за рахунок диверсифікованих класів активів. Однак скоординована кіберкампанія, спрямована одночасно на магістральні енергетичні інтерконектори, компресорні вузли регіональних газопроводів і муніципальні станції очищення води, є системною подією з абсолютною кореляцією.
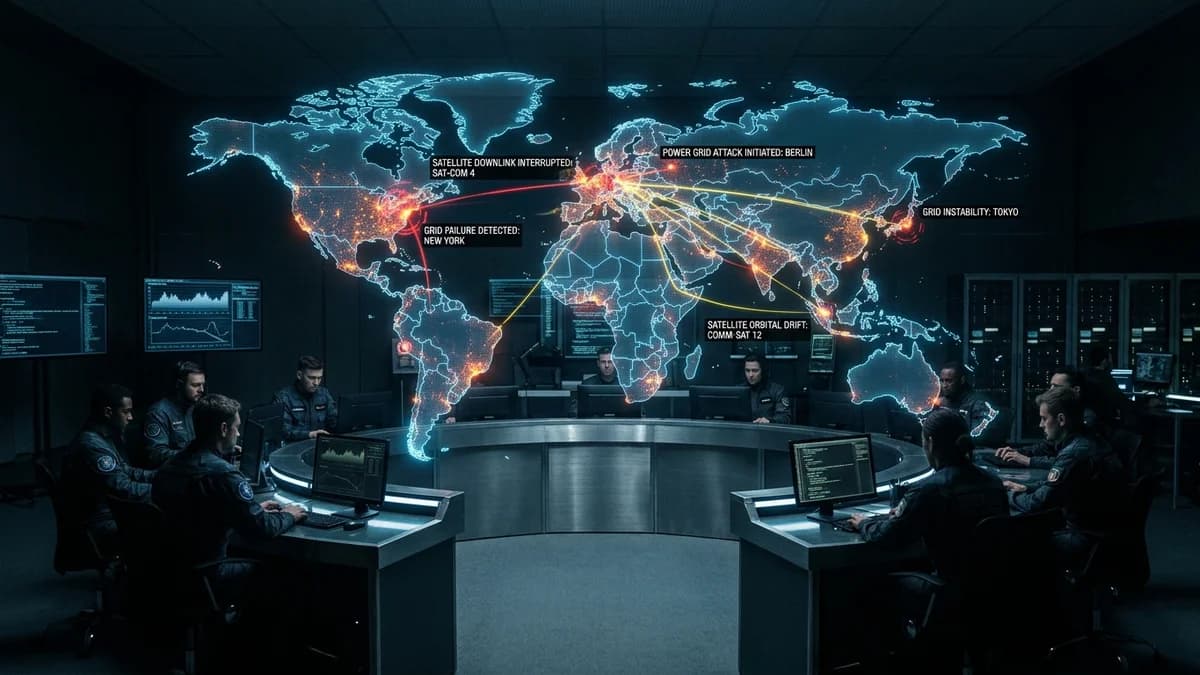
Коли синдикати Swiss Re, Munich Re та Lloyd's вилучили наслідки підтримуваних державами атак на інфраструктуру зі стандартних полісів, вони фактично переклали кінцеву фінансову відповідальність на державні бюджети. Проте жодне національне казначейство не має резервів ліквідності, необхідних для покриття кількамісячного відновлення енергосистеми. Якщо три регіональні оператори системи передачі вийдуть із ладу через дію шкідливої логіки управління, витрати на заміну обладнання, вимоги щодо компенсації переривання бізнесу та заміну фізичних активів знищать промисловий ВВП за кілька років.
Стратегічна переорієнтація: Імператив децентралізації
Стратегічний висновок, з яким стикаються енергетичні аналітики та корпоративні комітети з управління ризиками наприкінці 2026 року, є неминучим: централізована інфраструктура SCADA, підключена до Інтернету, не може бути повністю захищена від добре фінансованих державних опонентів. Єдиним життєздатним довгостроковим рішенням є фізичне розв'язання — впровадження суворих ізоляційних повітряних розривів (air-gap), аналогових механічних блокувань, ручних відцентрових клапанів-регуляторів та ізольованих мікромереж, здатних функціонувати автономно в разі розпаду надмірно централізованої магістральної енергосистеми.
Поки ця болісна та багаторічна масштабна модернізація не завершиться, сучасні промислові суспільства залишатимуться заручниками прихованих, завчасно закладених команд, що очікують свого часу всередині їхніх власних комунальних мереж.