"寄生攻击":全球公用事业的地缘政治渗透与10万亿美元网络债务悬崖
随着国家级黑客组织在电力和水利SCADA系统中放弃高调恶意软件、转而采用系统原生管理员凭据,再保险市场正悄然撤销对关键基础设施的承保。我们深度剖析电网面临的金融与战略解体危机。
# "寄生攻击":全球公用事业的地缘政治渗透与10万亿美元网络债务悬崖
二十多年来,关键基础设施领域的企业风险模型一直建立在一个令人心安的教条之上:部署边界防火墙、对员工推行强制性网络安全意识培训,并购买商业网络保险以吸收灾难性的资产负债表冲击。然而,在2026年末,这一整套人为构建的安全幻象已彻底崩塌。国家级行为体已从机会主义勒索软件转向在运营技术(OT)内部实施深度且持久的“寄生攻击”(Living off the Land, LotL),使传统防御体系形同虚设。
与此同步,全球再保险市场采取了果断的避险措施。伦敦、苏黎世和百慕大的主要承保辛迪加已引入严格且不可谈判的网络战争与基础设施免赔条款。西方经济体目前正背负着估计高达10万亿美元的不可保网络责任赤字——这一无声的金融悬崖随时可能在地缘政治对抗中被彻底引爆。
原生凭据战的不对称性
LotL方法论(以伏特台风“Volt Typhoon”和沙虫“Sandworm”等国家级高级威胁组织为代表)带来的根本挑战在于它完全不产生传统的入侵指标(IoC)。敌对行为体不再编译可能触发终端检测启发式算法的专用木马,而是搜集正规的域管理员凭证,直接访问可编程逻辑控制器(PLC),并运行公用事业服务器堆栈中已内置的系统原生命令行工具(PowerShell、WMI、netsh等)。
对于自动化安全运营中心(SOC)而言,发出指令断开高压输电断路器或篡改自来水厂加药泵的行为,在形式上与认证市政技术人员执行的常规维护毫无二致。这彻底打破了攻防双方的战略平衡:
| 指标维度 | 传统勒索软件攻击 | 国家支持的LotL寄生渗透 |
|---|---|---|
| 首要目标 | 通过数据加密实现即时经济勒索 | 长期潜伏预置,用于战时系统瘫痪 |
| 潜伏周期(Dwell Time) | 引爆前4至14天 | 潜伏18至36个月且不被察觉 |
| 检测复杂度 | 低(依赖防病毒软件/文件完整性特征码) | 极高(合法管理工具的异常行为难以甄别) |
| 再保险覆盖 | 部分商业赔付 | 在系统性战争除外条款下明确免责 |
| 后续物理影响 | 仅限于企业办公IT系统停摆 | 重型涡轮机等核心重资产的彻底物理损毁 |
无法承保的主权赤字
保险的基本逻辑建立在非相关风险的数学池化之上。加勒比海的飓风不会引发东京的地震,承保人可以在分散化的资产类别之间平衡理赔压力。然而,针对输电互联枢纽、区域天然气管道压缩机阀门以及市政水处理厂发动的协同网络打击,则是一个高度关联的系统性全局事件。
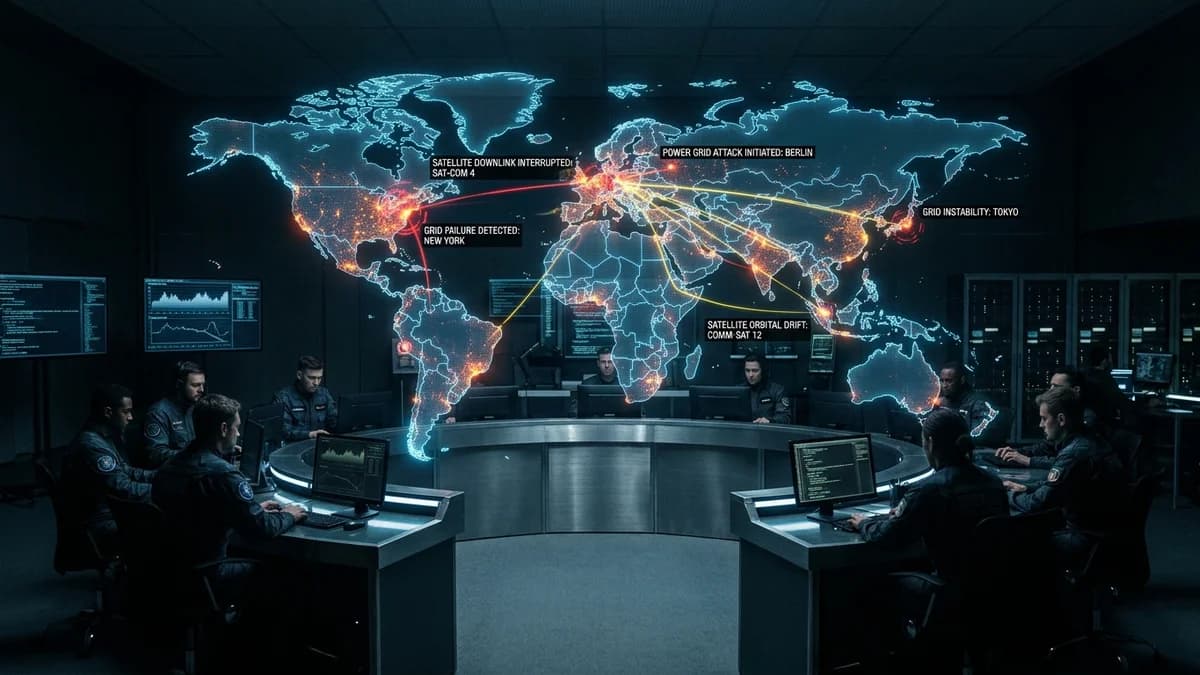
当瑞士再保险、慕尼黑再保险以及劳合社各大辛迪加从标准保单中彻底剔除国家级基础设施中断风险时,他们实际上将最终的财务兜底责任甩给了主权政府的资产负债表。然而,没有任何一个国家财政部拥有足够的流动性储备来支撑长达数月的电网物理重建。一旦三大区域调度机构在恶意控制逻辑下瘫痪,硬件更换成本、营业中断索赔以及物理资产重建将抹去整个国家数年的工业GDP。
战略重组:去中心化的必然抉择
2026年末,能源分析师和企业风险委员会面临着无可回避的战略结论:集中化、联网化的SCADA基础设施根本无法抵御资源充沛的国家级对手。唯一可行的长期缓解手段就是物理脱钩——建立严格的物理隔离(air-gaps)、部署模拟机械旁路控制、手动离心调速阀,以及能够在互联大电网崩溃时独立孤岛运行的微电网。
在这场耗时数十年、代价高昂的基础设施资本重组完成之前,现代工业社会将始终受制于潜伏在自身电网线路中那些静默待命的预置指令。